情報漏洩で広告代理店が気をつけること|委託先の責任
|広告運用ノウハウ公開中!
より詳しく知りたい方は資料をダウンロード!
2026年の秋は、個人情報の漏えいの公表が立て込みました。9月25日にタイムズモビリティ株式会社(カーシェアリングサービス「タイムズカー」)が不正アクセスを公表し、10月5日に株式会社物語コーポレーション(『焼肉きんぐ』公式アプリ)が個人情報の漏えいを公表しました。ITmediaエンタープライズの集計では、2026年9月16日から10月5日までに、情報漏えい(そのおそれを含む)を公表した企業や組織は21に上りました(出典:ITmedia エンタープライズ「タイムズカー、焼肉きんぐなど数十社情報漏えい総まとめ 公表が相次ぐ3週間に何が起きたのか」2026年10月7日)。
ニュースを見て気になるのは、自社が預かっているデータのほうです。広告代理店は、広告主の顧客リストを受け取り、媒体にアップロードし、制作会社や計測ベンダーにも渡しています。自分は漏らす側になり得る立場だということです。
IPAが公表している「情報セキュリティ10大脅威 2026」では、組織編の2位が「サプライチェーンや委託先を狙った攻撃」です。狙われるのは守りの固い発注元ではなく、データを預かっている側という構造が、脅威として公式に整理されています。
この記事では、代理店が「委託先」としてどの立場に置かれるのかを整理したうえで、預かっているデータの棚卸しの進め方、漏れたときに実際に何が発生するのか、そして契約と手順で先に決めておく項目をまとめます。
\LPの制作から検証まで、ひとつの画面で/
- ・10日間、有料プランの機能を無料でお試しいただけます
- ・LP制作からA/Bテスト、効果測定までワンストップ
目次
1. 代理店は「委託先」の立場に置かれている
最初に立場を確定させます。法律上の整理では、個人データの取扱いを任せる側が委託元、任される側が委託先です。
広告運用では、広告主が委託元、代理店が委託先になります。代理店がさらに制作会社や計測ベンダーに渡せば、その先は再委託先です。
重要なのは、立場によって負うものが違うという点です。委託元には委託先を監督する義務があり、委託先には預かったデータを安全に管理する義務があります。どちらも義務を負いますが、中身が違います。
1-1. 委託先として負うのは「安全管理措置」
代理店の側に求められるのは、預かったデータを適切に管理することです。アクセスできる人を限定し、保管場所を決め、不要になったら消す。この一連が安全管理措置です。
ここで起きやすいのが、「言われていないからやっていない」という状態です。委託元から具体的な指示がなければ、受領したファイルをそのままダウンロードフォルダに置いたまま配信を進めてしまいます。義務は指示の有無とは別に発生します。
1-2. 委託元が監督義務を負うことは、代理店の責任を軽くしない
委託元には委託先を監督する義務があります。これを「結局は広告主の責任になる」と読むと誤ります。
委託元が監督義務を果たしていなかった場合に委託元も責任を問われる、という構造であって、委託先の責任がなくなるわけではありません。顧客対応の窓口は委託元が担うことが多いため表に出にくいものの、委託元から委託先へ求償が行われる形が一般的です。
委託元の側で何が起きるか(報告の期限・顧客対応・費用)は「情報漏洩で事業主が気をつけること|委託元の責任と初動」で扱っています。
*委託先の監督が法律上の義務として定められている点は、公表されている解説で共通して扱われています。条文の番号と正確な文言は、漏えい等の対応とお役立ち資料 - 個人情報保護委員会で確認してください。*
2. 狙われるのは発注元ではなく、預かっている側
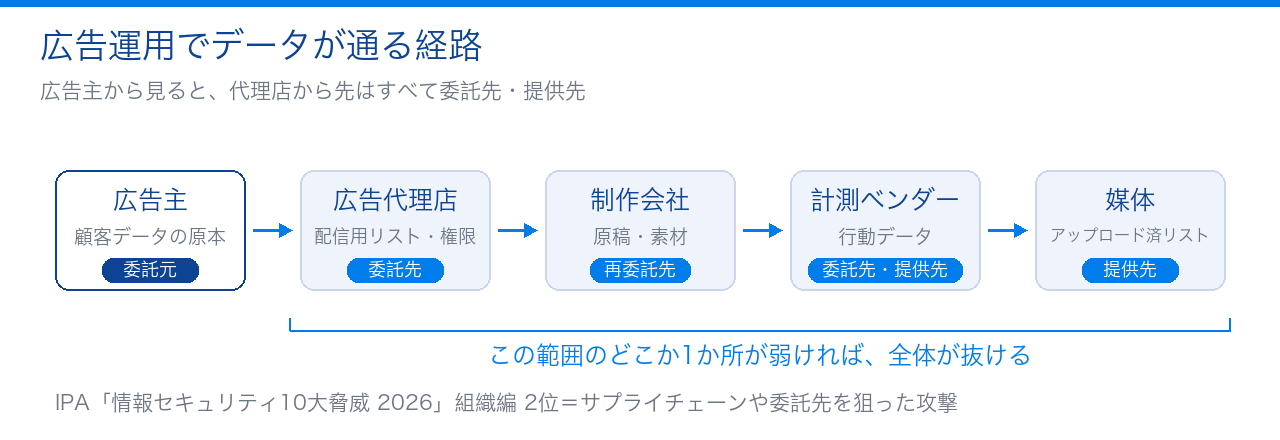
IPAの「情報セキュリティ10大脅威 2026」で、組織編の2位は「サプライチェーンや委託先を狙った攻撃」です。2019年に初選出されてから上位に居続けています(出典:情報セキュリティ10大脅威 2026 - IPA)。
この脅威の構造は単純です。守りの固い発注元を直接攻めるより、データを預かっている取引先から入るほうが容易だということです。
広告運用のデータの流れを並べると、入口がいくつもあることが分かります。
| 段階 | 誰が持つか | 持つもの |
|---|---|---|
| 1 | 広告主 | 顧客データの原本 |
| 2 | 代理店 | 配信用に加工したリスト、管理画面の権限 |
| 3 | 制作会社 | LPの原稿、素材、ときに実データのサンプル |
| 4 | 計測ベンダー・ツール | タグ経由で取得した行動データ |
| 5 | 媒体 | アップロードされたリスト(ハッシュ化を含む) |
このうち2〜4は、広告主から見ればすべて「委託先」です。そして連鎖のどこか1か所が弱ければ全体が抜けます。
さらにIPAは2026年版で、3位に「AIの利用をめぐるサイバーリスク」を初めて選出しました。ここにはAIに対する不十分な理解に起因する意図しない情報漏えいが含まれます。預かった資料を生成AIに貼って要約させる作業は、この脅威に当たります。
3. 預かっているデータを数える
棚卸しをしないと、手を打つ場所が決まりません。ここは手順にできます。
3-1. 数える単位は「ファイル」ではなく「経路」
ファイルを数え始めると終わりません。経路で数えます。
- 広告主からどういう方法で受け取っているか(チャット添付・メール・共有ドライブ・直接アップロード)
- 受け取ったものをどこに置いているか
- 誰がアクセスできるか
- 媒体や外部ツールへどこから渡しているか
- 配信終了後に誰が消すと決まっているか
この5項目を、担当している案件ごとに1行で書きます。5行埋まらない案件があれば、そこが穴です。
3-2. 件数の規模を見ておく
規模感を持っておくと、優先度が変わります。
個人データに係る本人の数が1,000人を超える漏えい等、またはそのおそれがある事態は、それだけで個人情報保護委員会への報告が義務になります(個人情報保護法第26条第1項、同法施行規則第7条第4号)。広告配信のために作るリストは、1,000人をはるかに超える規模が普通です。委託先として預かっているデータであれば、事態が生じた旨を委託元に通知することで委託先自身の報告義務は免除されますが、通知しなければ報告義務は委託先にも残ります(同法第26条第1項ただし書)。どの案件にどのリストが何件あるかを即答できるかどうかが、この通知の速度を決めます。報告の対象になる事態と手続きは、個人情報保護委員会の漏えい等の対応(個人情報)にまとまっています。
参考として、2026年秋に公表された2件を並べます。株式会社物語コーポレーションの『焼肉きんぐ』公式アプリでは、会員管理システムへの不正アクセスにより、ユーザー登録数10,808,784件のうち10,788,963件が漏えいしました(2026年10月5日公表)。タイムズモビリティ株式会社のカーシェアリングサービス「タイムズカー」では、Webシステムへの不正アクセスにより、漏えいしたアカウント数が約660万件(2026年9月28日公表)、うち運転免許証画像等の本人確認書類が漏えいしたアカウント数が約160万件(2026年9月29日公表)です。対象には退会済みの会員や入会が完了していない方、タイムズビジネスサービスの会員も含まれます。両社とも、現時点で当該情報が不特定多数に公開された事実および不正利用された事実は確認されていないと公表しています。
Cookie IDの扱いが規制の対象として整理されていく方向については「個人情報保護法改正2026|広告運用者が押さえるポイントを解説」で扱っています。
4. 漏れたときに代理店側で発生すること
実際に起きたときに何が走るのかを、順番で押さえます。
- 委託元への報告:まず広告主に伝えます。顧客対応の窓口は委託元になるため、ここが遅れると対応全体が遅れます
- 影響範囲の特定:どの案件の、どのリストが、何件分抜けたか。棚卸しができていないと、ここで止まります
- 委託元の対応への協力:公表文の作成、本人への通知、問い合わせ対応に必要な情報を出します
- 求償:委託元が負担した対応費用の一部または全部を、委託先に請求する形が一般的です
- 取引の見直し:継続の可否、再発防止策の提出
このうち代理店側で事前に備えられるのは2です。影響範囲が即座に出せるかどうかで、1〜3の速度が決まります。
5. 契約と手順で先に決めておく
5-1. リストの受け渡し方法が案件ごとに違う
- 症状:ある案件はチャットの添付、別の案件は共有ドライブ、さらに別の案件は担当者のメール。受け取り方が揃っていないため、どこに何があるか把握できない。担当が変わると引き継ぎ漏れが起き、退職者のアカウントに残り続けることもあります。棚卸しを依頼されても即答できません。
- 原因:受け渡し方法が、案件開始時に広告主側の都合で決まるためです。先方がチャットで送ってくればチャットで受け取りますし、共有ドライブを指定されればそれに従います。代理店側に「この方法で受け取る」という標準がないと、案件数だけ方法が増えます。そして一度決まった方法は、案件が続く限り変わりません。
- 対策:受け取り方法を1つに決めて、提案時に先に伝えることです。「個人データを含むファイルは、弊社の指定フォルダへのアップロードでお願いします」と最初に出します。チャットで届いた場合は指定フォルダに移してから元を削除する、という運用を手順書に書きます。案件ごとの交渉ではなく、標準の提示として出すほうが通りやすくなります。
- 回避策:そもそも受け取らずに済む構成を検討することです。媒体の管理画面に広告主側から直接アップロードしてもらい、代理店は設定だけを担当する形が取れる案件もあります。預からなければ漏らしません。棚卸しの負荷も、保有しているデータの量に比例するため、ここを減らすほど後の運用が軽くなります。
5-2. 生成AIへの入力ルールが決まっていない
- 症状:担当者ごとに判断が違い、広告主から預かった資料をそのまま生成AIに貼る人と、固有名詞を伏せる人が混在する。何を入れたかの記録も残らないため、問題が起きたときに影響範囲を特定できません。委託元から「御社でAIに入力していませんか」と聞かれて、答えられない状態になります。
- 原因:禁止と許可の二択で考えているためです。禁止にすると現場が隠れて使い、推奨にすると線引きがないまま入力されます。IPAが2026年版の3位に挙げた「AIに対する不十分な理解に起因する意図しない情報漏えい」は、悪意ではなく判断材料がないことから起きます。受託側は預かりものを扱うため、自社データより慎重な線引きが必要です。
- 対策:データの種類で線を引き、委託元に先に伝えて合意を取ることです。入れてよいのは公開済みの情報、自社で作った文章、数値を伏せた構造だけ。入れないのは顧客名・個人を特定できる情報・未公表の実績数値・預かった資料そのもの。この4つずつを1枚にして、提案時や契約更新時に共有します。合意があれば現場の判断がぶれません。
- 回避策:伏せる作業を手順に組み込むことです。レポートを要約させるなら、固有名詞を記号に置き換えたテンプレートを用意して貼り替えてから投げます。使ってよいツールを限定すれば接続先が把握できるので、あとから影響範囲を調べられる状態になります。外部ツールを接続して運用する場合の確認点は「MCP導入のセキュリティリスクと注意点|安全に使うためのチェックリスト」にまとめています。
6. Squad beyondで、預かるものを減らす
ここまで整理したとおり、委託先としてのリスクは「何をどれだけ預かっているか」に比例します。預かる量を減らすほど、棚卸しも削除もAI入力の線引きも軽くなります。
Squad beyondは、LPの制作・公開・差し替えを同じ環境で完結させるツールです。ローカルにHTMLや画像を落として作業し、できたものをどこかにアップロードし直すという往復が減るため、手元に残るファイル自体が減ります。
制作会社に原稿や素材を渡す工程も同じです。作業する場所が1つに寄っていれば、データが何か所に散るかを抑えられます。代理店が管理すべき範囲が狭くなるという意味で、委託先の立場では効きやすい部分です。
生成した画像を広告に使う場合の権利の確認点は「画像生成AIの商用利用とは?おすすめツールと活用のコツを紹介」で扱っています。
\LPの制作から検証まで、ひとつの画面で/
- ・10日間、有料プランの機能を無料でお試しいただけます
- ・LP制作からA/Bテスト、効果測定までワンストップ
7. 委託先の責任についてよくある質問(FAQ)
Q. 委託先による情報漏洩の責任は誰が負うのですか
委託先と委託元の両方が、それぞれ別の義務を負います。委託先には預かったデータを安全に管理する義務があり、委託元には委託先を監督する義務があります。委託元が監督義務を果たしていなければ委託元も責任を問われますが、それによって委託先の責任がなくなるわけではありません。顧客対応の窓口は委託元が担うことが多いため表に出にくいものの、委託元が負担した対応費用について委託先へ求償が行われる形が一般的です。
Q. 広告主から具体的な指示がなければ対応は不要ですか
不要にはなりません。預かったデータを安全に管理する義務は、指示の有無とは別に発生します。実務で起きやすいのは、受領したファイルをダウンロードフォルダに置いたまま配信を進め、終了後も消されずに残る状態です。受け取り方法を1つに決め、保管場所と削除の担当を案件ごとに決めておくことが最低限になります。先に標準を提示するほうが、案件ごとに交渉するより通りやすくなります。
Q. 棚卸しは何から始めればいいですか
ファイル単位で数えると終わらないので、経路で数えます。広告主からどういう方法で受け取っているか、受け取ったものをどこに置いているか、誰がアクセスできるか、媒体や外部ツールへどこから渡しているか、配信終了後に誰が消すと決まっているか。この5項目を案件ごとに1行で書き出します。5項目が埋まらない案件があれば、そこが穴です。影響範囲を即座に出せるかどうかで、漏えい時の対応速度が決まります。
Q. 生成AIに預かった資料を入れてはいけませんか
禁止か許可の二択で決めず、データの種類で線を引くのが実務的です。入れてよいのは公開済みの情報、自社で作った文章、数値を伏せた構造。入れないのは顧客名や個人を特定できる情報、未公表の実績数値、預かった資料そのもの。受託側は預かりものを扱うため、自社データより慎重な線引きが必要です。この線引きを委託元に先に伝えて合意を取っておくと、現場の判断がぶれず、聞かれたときにも答えられます。
Q. 預かるデータを減らすことはできますか
案件によっては可能です。媒体の管理画面に広告主側から直接アップロードしてもらい、代理店は設定だけを担当する形が取れる場合があります。制作の工程も、ローカルにファイルを落として別の場所にアップロードし直す往復をしていると、その都度手元にファイルが残ります。Squad beyondのようにLPの制作・公開・差し替えが同じ環境で完結するツールを使うと、この往復が減るぶん手元に残るファイルも減り、管理すべき範囲が狭くなります。
8. まとめ
2026年秋に公表が相次いだことで、預かっているデータの扱いを見直す機会になっています。広告代理店は広告主の顧客リストを受け取り、媒体にアップロードし、制作会社や計測ベンダーにも渡す立場です。つまり漏らす側になり得ます。
法律上の整理では、代理店は「委託先」です。委託先には預かったデータを安全に管理する義務があり、委託元には委託先を監督する義務があります。委託元が監督義務を負うことは、委託先の責任を軽くしません。委託元が負担した費用について求償が行われる形が一般的です。
IPAの「情報セキュリティ10大脅威 2026」では、組織編の2位が「サプライチェーンや委託先を狙った攻撃」、3位に「AIの利用をめぐるサイバーリスク」が初めて選出されました。預かった資料を生成AIに貼る作業は、この3位に当たります。
やることは2つです。1つは棚卸しで、ファイルではなく経路で数えます。受け取り方法、保管場所、アクセスできる人、外部への渡し先、削除の担当の5項目を案件ごとに1行で書き出します。もう1つは生成AIへの入力の線引きで、データの種類で決めて委託元に合意を取ります。
そして根本的に効くのは、預かる量そのものを減らすことです。棚卸しも削除もAIの線引きも、保有しているデータの量に比例して重くなります。
\LPの制作から検証まで、ひとつの画面で/
- ・10日間、有料プランの機能を無料でお試しいただけます
- ・LP制作からA/Bテスト、効果測定までワンストップ
Squad beyondサービス紹介資料はこちらからダウンロード