Claude Securityとは|継続スキャンと使える条件
|広告運用ノウハウ公開中!
より詳しく知りたい方は資料をダウンロード!
LPやフォームを自社で作っていると、改修のたびに「どこかに穴を作っていないか」が気になります。とはいえ、改修のたびにセキュリティの診断を頼むのは現実的ではありません。こうした悩みを抱えている開発・運用の担当者は多いのではないでしょうか。
Claude Securityは、Claudeがコードを読んで脆弱性を見つけ、修正の手順まで示すサービスです。2026年10月21日の更新で、コードの変更に合わせてリポジトリを追い続け、直ったかどうかまで追跡するようになりました(出典:Claude Security now scans continuously and tracks fixes|Claude)。
この記事では、Anthropicの公式発表をもとに、Claude Securityの仕組み、10月の更新点、使える条件と無料クレジット、LPやフォームを改修するときに関係するところをまとめます。
\LPの制作から検証まで、ひとつの画面で/
- ・10日間、有料プランの機能を無料でお試しいただけます
- ・LP制作からA/Bテスト、効果測定までワンストップ
目次
1. Claude Securityとは
1-1. コードを読んで脆弱性を見つけ、修正の手順を示す
Claude Securityは、2026年4月30日にClaude Enterpriseの顧客向けに公開ベータになったサービスで、以前は「Claude Code Security」という名前でした。Claude.aiのサイドバーか、claude.ai/securityから使い、リポジトリ(または特定のディレクトリやブランチ)を選んでスキャンを始めます(出典:Claude Security is now in public beta|Claude)。
既知のパターンを探すのではなく、ファイルやモジュールをまたいだ部品のつながりを理解し、データの流れを追い、ソースコードを読んで脆弱性を探します。見つかった指摘ごとに、本物の脆弱性である確信度、深刻度、影響、再現の方法を説明し、修正の手順も作ります。修正はClaude Code on the Webで開いて進められます(出典:同上)。
1-2. 使えるのはClaude Enterpriseの公開ベータ
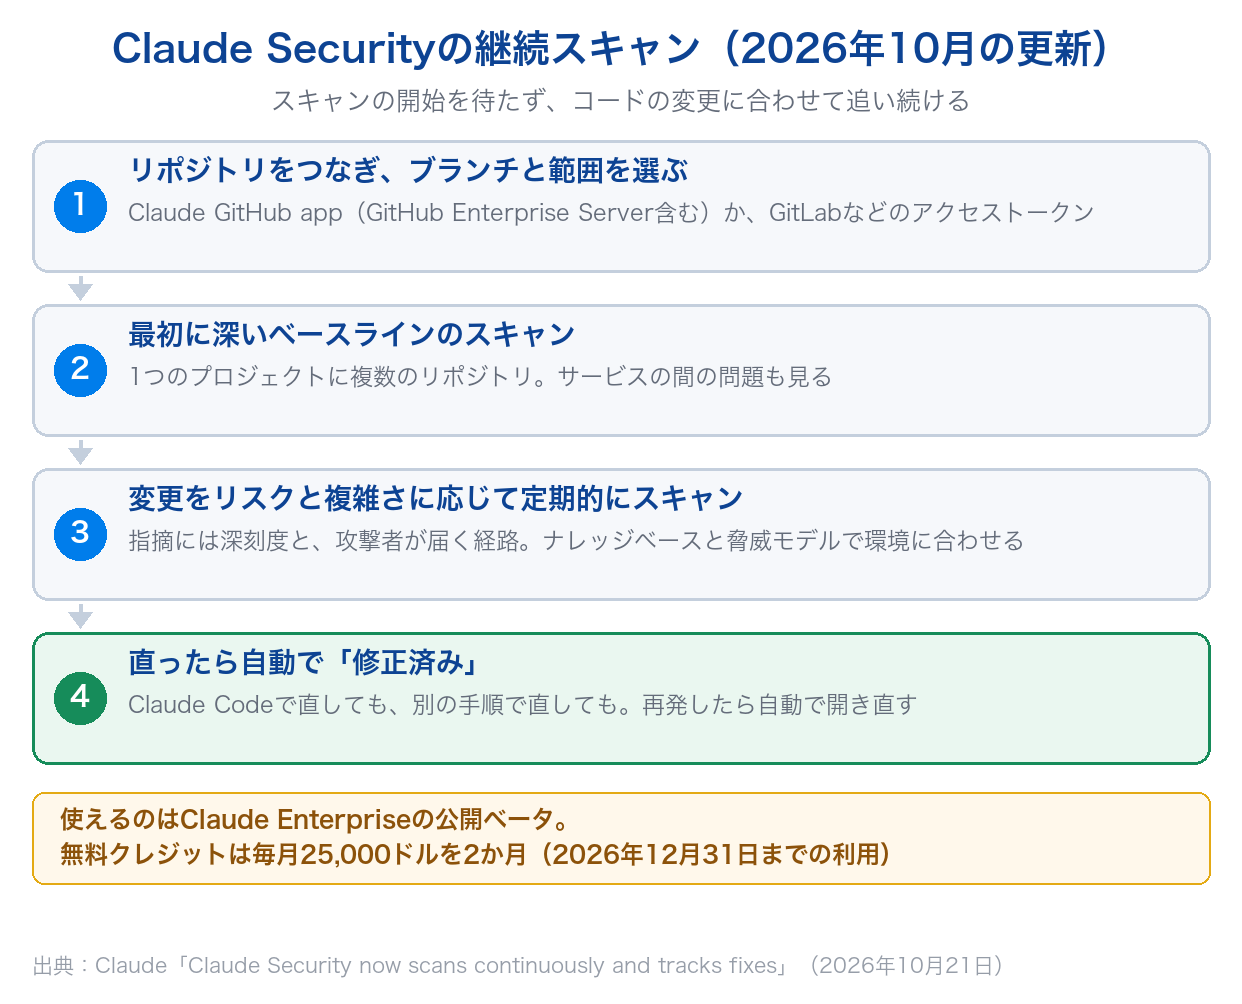
10月の最新版は、Claude Enterpriseの顧客向けの公開ベータとして提供されています。管理者がadmin consoleで有効にし、チームの誰が使えるかを設定します(出典:Claude Security now scans continuously and tracks fixes|Claude)。
組織は、毎月25,000ドルの無料の利用クレジットを2か月受け取れます。この特典は2026年12月31日までの利用が対象で、条件の全文はヘルプセンターに載っていると案内されています(出典:同上)。
1-3. 4月からの利用状況
Anthropicは、4月の公開ベータ以来、数千の組織がClaude Securityを使い、100万件を超える脆弱性を見つけたと公表しています(出典:Claude Security now scans continuously and tracks fixes|Claude)。
2. 2026年10月の更新点
2-1. コードの変更に合わせて、スキャンし続ける
これまでは、誰かがスキャンを始めるのを待つ形でした。10月の更新では、プロジェクトを作ってリポジトリをつなぐと、コードの変更に合わせて追い続けるようになりました。リポジトリは、Claude GitHub app(GitHub Enterprise Serverを含む)か、GitLabなどのGitのアクセストークンでつなぎ、リポジトリごとにブランチと範囲を選びます。最初に深いベースラインのスキャンをし、その後は変更をリスクと複雑さに応じて定期的にスキャンするので、指摘の一覧がいまのコードの状態に近く保たれます(出典:Claude Security now scans continuously and tracks fixes|Claude)。
2-2. 複数のリポジトリを1つのプロジェクトで見る
1つのプロジェクトに複数のリポジトリを入れられるので、サービスの間にある問題も見つけられます。発表では、クライアント側で検証するはずだった入力を、バックエンドがそのまま信頼してしまう例が挙がっています(出典:Claude Security now scans continuously and tracks fixes|Claude)。
2-3. 直したら自動で「修正済み」、再発したら開き直す
修正が出ると、Claude Securityは変わったコードと照らして、指摘を自動で「修正済み」にします。Claude Codeで直した場合も、別の手順で直した場合も同じです。後で同じ問題が見つかれば、指摘は自動で開き直されます(出典:Claude Security now scans continuously and tracks fixes|Claude)。
2-4. ナレッジベースと脅威モデルで、環境に合わせる
プロジェクトごとにナレッジベースがあり、コードのデプロイの仕方や、適用されるセキュリティのポリシーなど、新しく入ったセキュリティの担当者に伝えるようなことを書けます。Claude Securityはコードから脅威モデルを作り、チームが確認・編集できます。後のスキャンはこの脅威モデルを使って何を指摘するかを決め、環境ですでに対処しているリスクは飛ばせます(出典:Claude Security now scans continuously and tracks fixes|Claude)。
2-5. 深刻度と、攻撃者が届く経路
指摘ごとに、プロジェクトの脅威モデルに照らした深刻度と、攻撃者が脆弱なコードに届く経路の説明が付きます。攻撃の経路の図が付くこともあり、実際に届くものから先に直せます(出典:Claude Security now scans continuously and tracks fixes|Claude)。
2-6. API・Webhook・MCPコネクタ
新しいAPIで、プロジェクトと指摘の一覧と閲覧、指摘の解決と再オープン、プロジェクトとリポジトリの作成と管理ができます。個人のアクセストークンは、そのユーザーができることだけを見て変えられます。Webhookで、新しい指摘を自社のシステムに知らせることもできます(出典:Claude Security now scans continuously and tracks fixes|Claude)。
Claude Securityは、Claude.aiとClaude CodeのMCPコネクタとしても使えます。同じセッションで指摘を開き、Claudeに質問し、修正を始め、解決済みにできます(出典:同上)。MCPに対応したツールの選び方は「MCP対応ツール・サーバーおすすめ比較|選び方とカテゴリ別一覧」で比較しています。MCPでツールをつなぐときの注意点は「MCP導入のセキュリティリスクと注意点|安全に使うためのチェックリスト」にまとめています。
2-7. 誰が何をできるかを、管理者が決める
ロールベースのアクセス制御が加わり、プロジェクトの閲覧、指摘の振り分け、プロジェクトの作成を誰ができるかを、管理者が決められます。コードを持つチームに広く開放しても、プロジェクトの作成の権限は絞れます(出典:Claude Security now scans continuously and tracks fixes|Claude)。
3. LPやフォームの改修で関係するところ
LPや申込フォームを自社で開発し、コードをGitで管理している企業にとって、Claude Securityは改修のたびの確認を続けて回す仕組みになります。2-2の例のように、画面の側で入力を確かめているつもりでも、受け取る側がその入力をそのまま信頼していると問題になります。フォームとそれを受け取る仕組みが別のリポジトリにあるなら、1つのプロジェクトにまとめて見ることで、こうしたサービスの間の問題も見つけられます。
一方で、Claude Securityが読むのはつないだリポジトリのコードです。サーバーやミドルウェアの設定など、コードの外で決まっていることは、ナレッジベースに書いて伝える仕組みになっています(2-4)。LPの改修の進め方全体は「LP最適化(LPO)とは?目的やリスク・改善ポイントをわかりやすく解説」で解説しています。
4. Claude Securityでよくある失敗例
4-1. 失敗例1:本番と違うブランチを選び、指摘が本番の状態とずれる
- 症状:リポジトリをつなぐときに、本番に出しているのとは別の開発用のブランチを選ぶと、指摘の一覧が本番のコードの状態と合わず、本番に残っている問題を見落とすことになる。
- 原因:Claude Securityでは、リポジトリごとにブランチと範囲を選び、そのコードの変更に合わせてスキャンを続けます(出典:Claude Security now scans continuously and tracks fixes|Claude)。選んだブランチの状態が、指摘の一覧の土台になります。
- 対策:本番に出しているブランチを確認し、そのブランチでプロジェクトを設定し直します。開発用のブランチも見たい場合は、範囲を分けて設定します。
- 回避策:プロジェクトを作るときに、どのブランチが本番に出ているかを開発の担当者と確かめる手順を入れておきます。ブランチの運用を変えたときは、Claude Securityの設定も見直します。
4-2. 失敗例2:環境の対策を伝えず、対処済みのリスクまで指摘に並ぶ
- 症状:WAFや認証の仕組みなど、コードの外で行っている対策を伝えないままスキャンを続けると、すでに対処しているリスクまで指摘に並び、本当に直すべきものが埋もれることになる。
- 原因:コードだけからは見えない対策があるため、Claude Securityにはプロジェクトごとのナレッジベースがあります。伝えた内容は、すでに環境で対処しているリスクを飛ばすのに使われます(出典:Claude Security now scans continuously and tracks fixes|Claude)。
- 対策:ナレッジベースに、コードのデプロイの仕方や、適用しているセキュリティのポリシーを書き足します。自動で作られた脅威モデルも確認し、自社の優先順位に合わせて編集します。
- 回避策:新しいセキュリティの担当者に説明する内容を、最初からナレッジベースに書いておきます。環境の対策を変えたときは、ナレッジベースも更新する手順にします。
4-3. 失敗例3:無料クレジットが続く前提で、利用を広げる
- 症状:無料の利用クレジットがずっと使える前提で、多くのリポジトリをつないでスキャンを広げると、クレジットの対象の期間を過ぎた後の費用を見込まないまま運用することになる。
- 原因:無料の利用クレジットは、毎月25,000ドルを2か月で、2026年12月31日までの利用が対象です。条件の全文はヘルプセンターに載っていると案内されています(出典:Claude Security now scans continuously and tracks fixes|Claude)。
- 対策:ヘルプセンターで条件を確認し、クレジットの対象の期間が終わった後の利用の扱いを、管理者と決めておきます。
- 回避策:まずは本番のLPやフォームなど、優先度の高いリポジトリから始め、指摘の数と対応の手間を見てから範囲を広げます。
5. Squad beyondで、直したLPを確かめてから切り替える
5-1. 直したLPは、Versionを複製して用意する
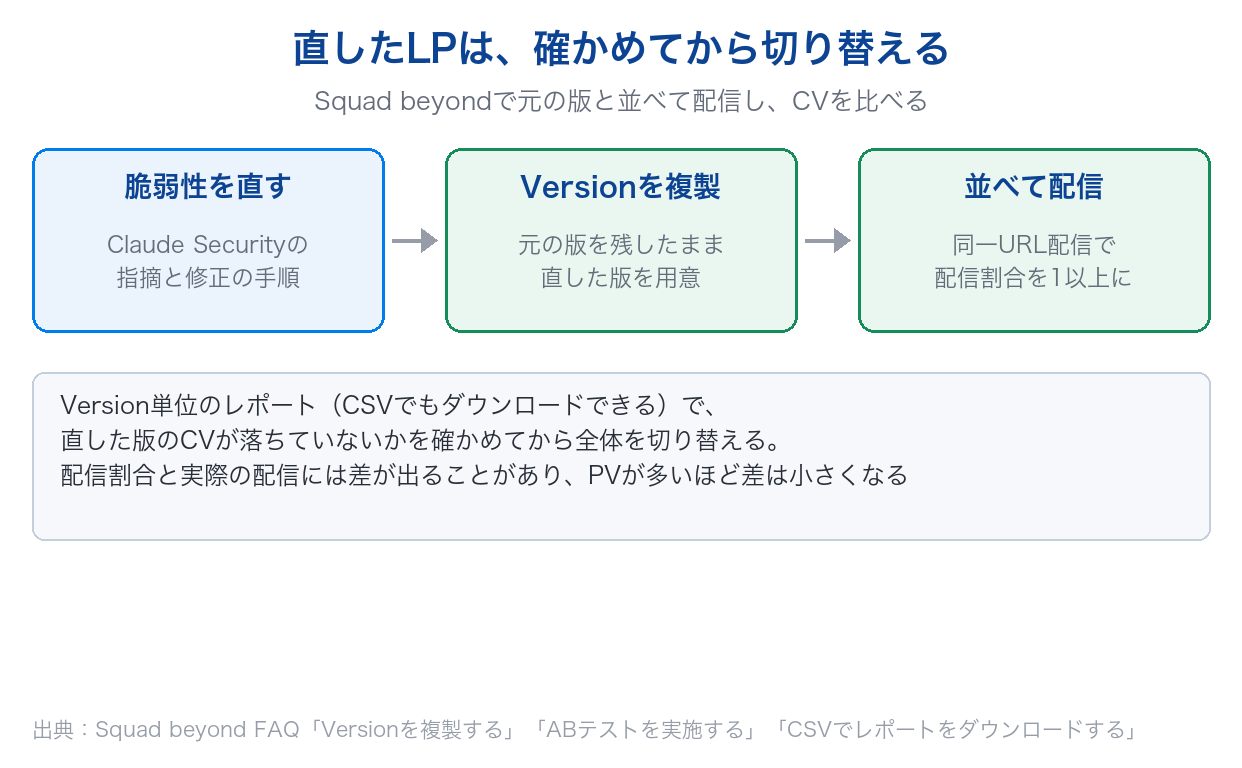
脆弱性を直すためにLPやフォームのコードを変えると、表示やCVの計測に影響が出ることがあります。Squad beyondでは、Versionを同じbeyondページの中や、別のbeyondページに複製できます(出典:Versionを複製する|Squad beyond FAQ)。元のVersionを残したまま、直した版を用意できます。
5-2. 並べて配信し、CVが落ちていないかを見る
同一URL配信で複数のVersionを作り、配信割合を1以上にすると、ABテストとして並べて配信できます。FAQには、設定した配信割合と実際の配信には差が出ることがあり、PVが多いほど差は小さくなると書かれています(出典:ABテストを実施する|Squad beyond FAQ)。直した版でCVが落ちていないかをレポートで確かめてから、全体を切り替えると安全です。Version単位のレポートはCSVでもダウンロードできます(出典:CSVでレポートをダウンロードする|Squad beyond FAQ)。
\LPの制作から検証まで、ひとつの画面で/
- ・10日間、有料プランの機能を無料でお試しいただけます
- ・LP制作からA/Bテスト、効果測定までワンストップ
6. Claude Securityについてよくある質問
Q. Claude Securityは誰が使えますか?
10月の最新版は、Claude Enterpriseの顧客向けの公開ベータです。管理者がadmin consoleで有効にし、チームの誰が使えるかを設定します。ロールベースのアクセス制御で、プロジェクトの閲覧、指摘の振り分け、プロジェクトの作成を誰ができるかも決められます。Pro、Max、Teamのプランで使えるとは案内されていません。
Q. 料金はかかりますか?
公式の発表では、組織は毎月25,000ドルの無料の利用クレジットを2か月受け取れ、2026年12月31日までの利用が対象とされています。条件の全文はヘルプセンターに載っています。クレジットの対象の期間を過ぎた後の扱いは、発表には書かれていないため、利用を広げる前にヘルプセンターの条件を確認し、管理者と取り決めておきましょう。
Q. どのリポジトリをつなげられますか?
Claude GitHub app(GitHub Enterprise Serverを含む)か、GitLabなどのGitのアクセストークンでつなぎます。リポジトリごとにブランチと範囲を選び、1つのプロジェクトに複数のリポジトリを入れられます。LPのフォームと、その入力を受け取る仕組みが別のリポジトリにあるなら、同じプロジェクトにまとめておくと、サービスの間の問題も見つけやすくなります。見つかった問題を直したLPは、Squad beyondのVersionの複製で用意し、元の版と並べて配信して確かめられます。
Q. 見つかった問題を直した後は、どうなりますか?
修正が出ると、Claude Securityは変わったコードと照らして、指摘を自動で「修正済み」にします。同じ問題が後で見つかれば、指摘は自動で開き直されます。LPやフォームを直した場合は、表示やCVの計測に影響が出ていないかも確かめましょう。Squad beyondなら、直した版をVersionの複製で用意し、元の版と並べて配信してCVを比べてから切り替えられます。
Q. 広告の担当者に関係はありますか?
LPやフォームを自社で開発し、コードをGitで管理している場合は関係があります。改修のたびの確認を続けて回せるので、配信中のLPに新しく入った問題に気づきやすくなります。一方、直した後にLPの見た目やCVが変わることもあります。Squad beyondでは、直した版と元の版をABテストで並べて配信し、Version単位のレポートでCVが落ちていないかを確かめてから切り替えられます。
Q. Claude Codeの中から使えますか?
使えます。Claude Securityは、Claude.aiとClaude CodeでMCPコネクタとして使え、同じセッションで指摘を開き、Claudeに質問し、修正を始め、解決済みにできます。APIでも、プロジェクトと指摘の一覧や、指摘の解決と再オープンができます。個人のアクセストークンは、そのユーザーができることだけを見て変えられると説明されています。
7. まとめ
Claude Securityは、コードを読んで脆弱性を見つけ、修正の手順を示すサービスで、2026年4月30日にClaude Enterprise向けの公開ベータになりました(旧名Claude Code Security)。10月の更新で、コードの変更に合わせて継続的にスキャンし、修正を追跡し、再発したら開き直すようになっています。ナレッジベースと脅威モデルで環境の対策を伝えれば、対処済みのリスクを飛ばせます。
API、Webhook、Claude.aiとClaude CodeのMCPコネクタで、既存の仕組みにもつなげられます。使えるのはEnterpriseの公開ベータで、無料クレジットは毎月25,000ドルを2か月、2026年12月31日までの利用が対象です。
LPやフォームを自社で作る企業にとって、Claude Securityは改修のたびの確認を続けて回す手段になります。直したLPは、Squad beyondでVersionを複製し、元の版と並べて配信してCVを確かめてから切り替える流れにできます。
\LPの制作から検証まで、ひとつの画面で/
- ・10日間、有料プランの機能を無料でお試しいただけます
- ・LP制作からA/Bテスト、効果測定までワンストップ
Squad beyondサービス紹介資料はこちらからダウンロード